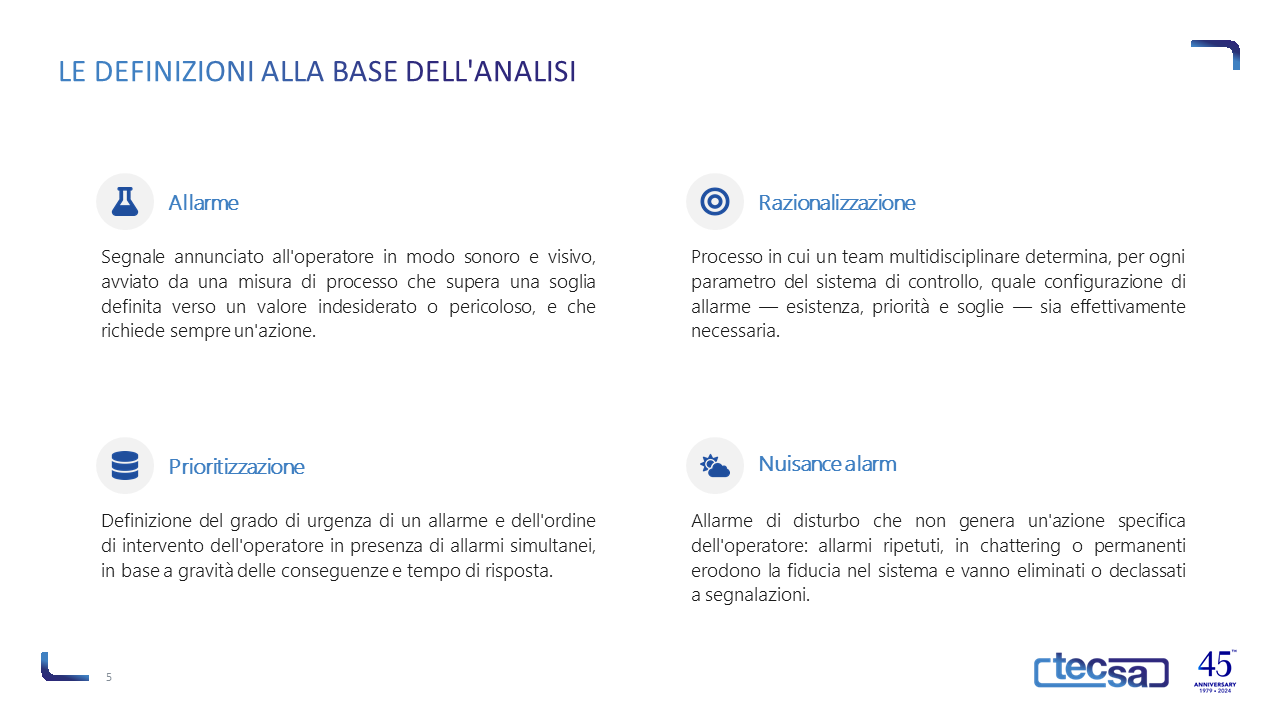
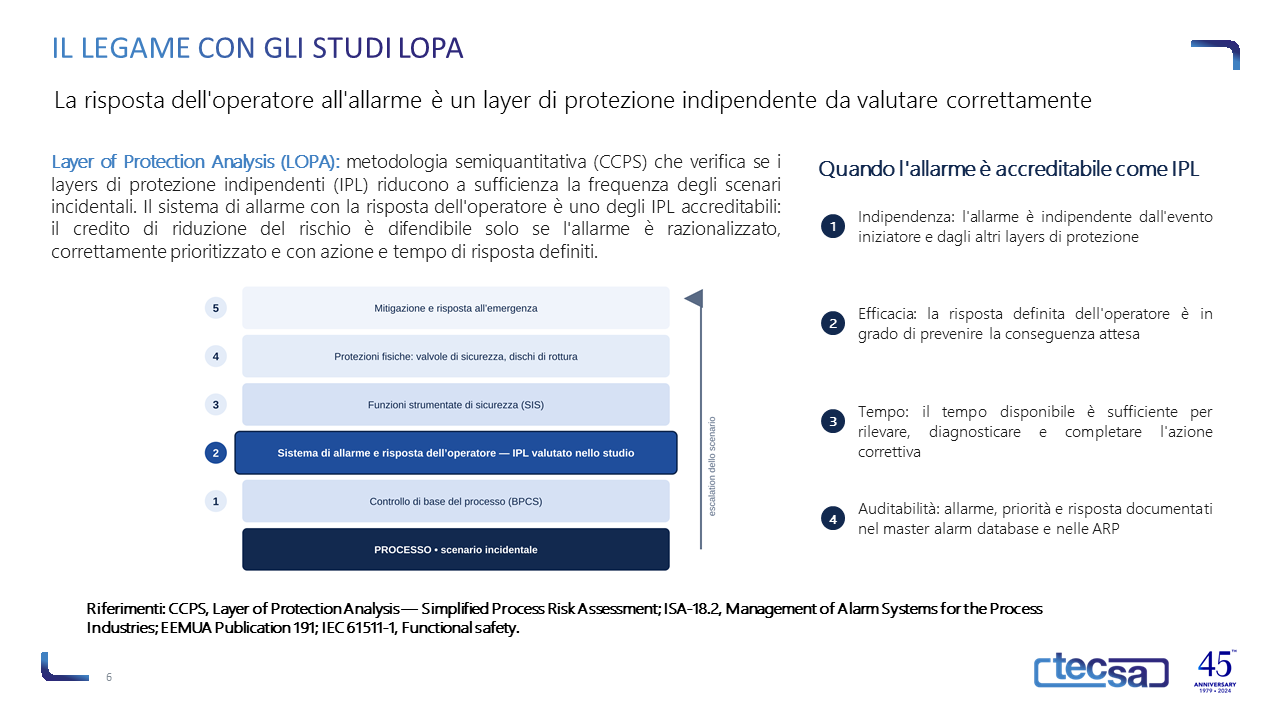
Lo scopo di un sistema di allarme è richiamare l’attenzione dell’operatore sulle condizioni anomale del processo che richiedono una risposta tempestiva: un allarme è un segnale annunciato in modo sonoro e visivo, avviato da una misura di processo che supera una soglia definita verso un valore indesiderato o pericoloso, e deve sempre avere un’azione associata. Gli standard internazionali di riferimento — ISA-18.2, IEC 62682 ed EEMUA Publication 191 — richiedono che ogni allarme sia giustificato, correttamente prioritizzato e dotato di una risposta definita: allarmi di disturbo (nuisance), ripetuti o privi di azione sovraccaricano l’operatore ed erodono la fiducia nel sistema. La corretta configurazione del sistema di allarme è inoltre un presupposto degli studi LOPA (Layer of Protection Analysis, CCPS): la risposta dell’operatore all’allarme è uno dei layers di protezione indipendenti (IPL) accreditabili, e il relativo credito di riduzione del rischio è difendibile solo se l’allarme è razionalizzato, con priorità, tempo di risposta e azione correttiva documentati.
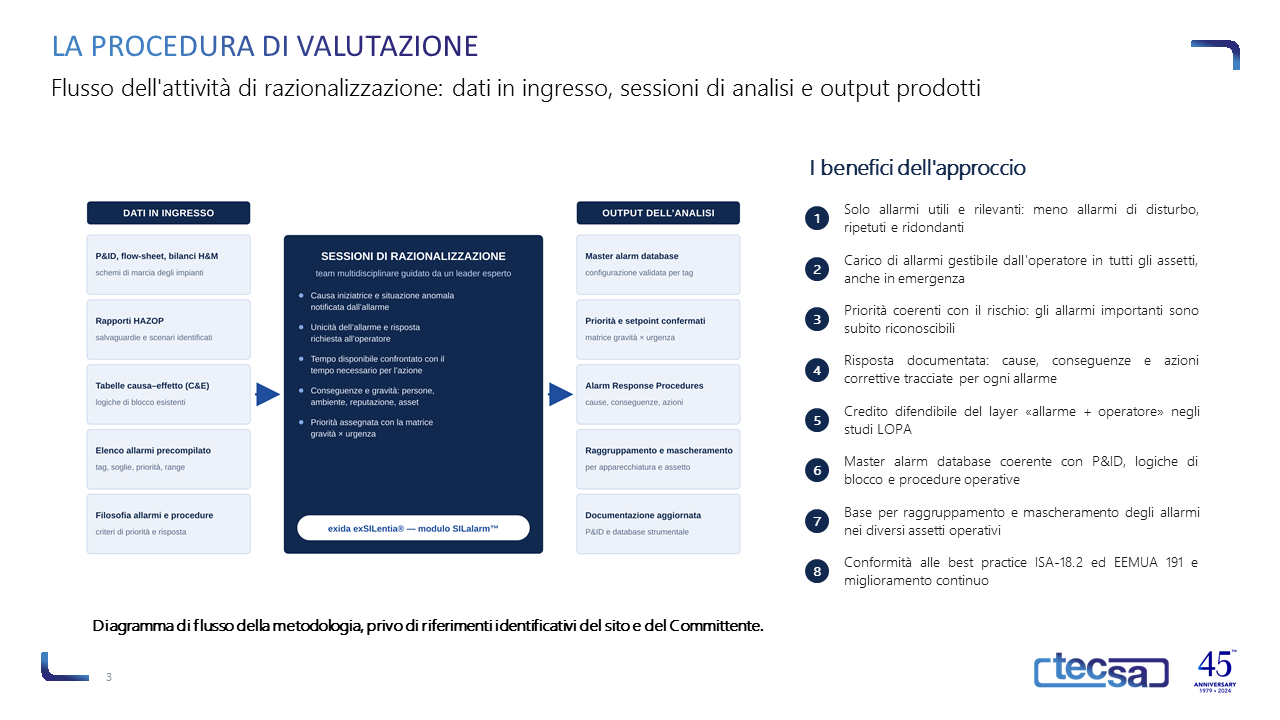
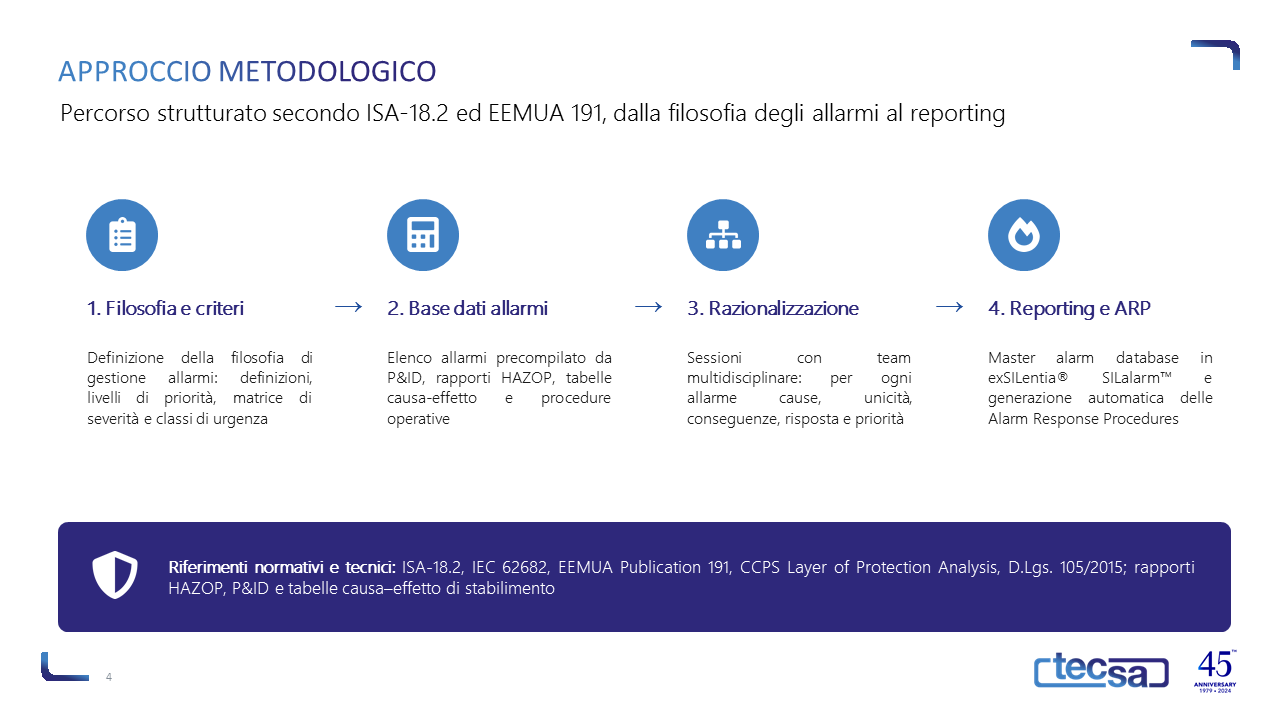
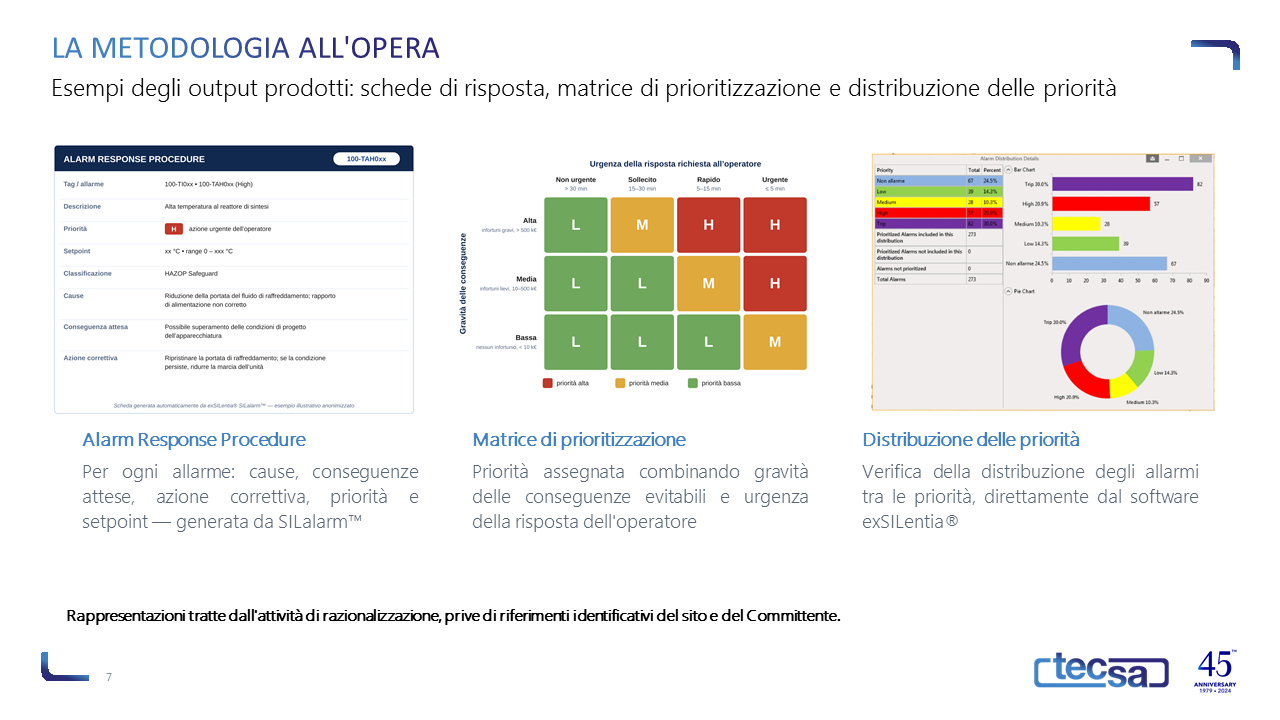
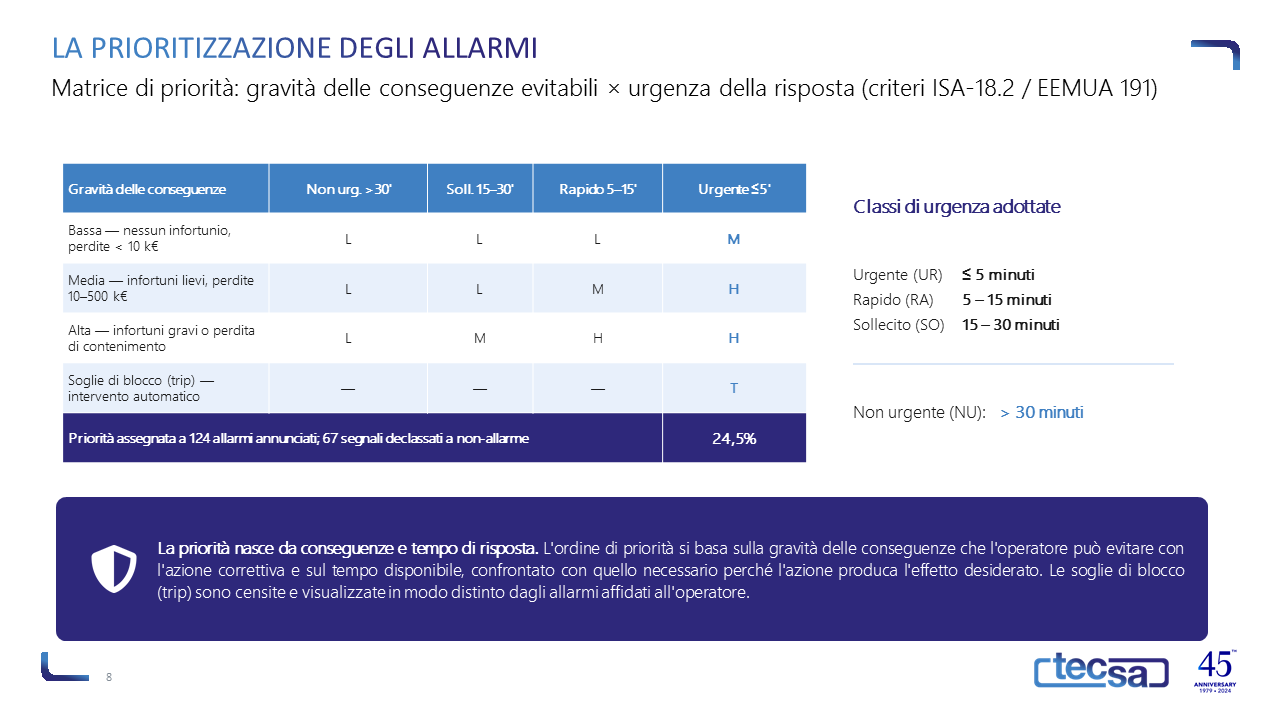
Lo studio, sviluppato da TECSA per uno stabilimento chimico di processo soggetto al D.Lgs. 105/2015, ha riguardato la razionalizzazione e prioritizzazione degli allarmi delle unità di sintesi, con la definizione della specifica generale di alarm management dello stabilimento. Il percorso metodologico, condotto secondo le best practice ISA-18.2 ed EEMUA 191, ha compreso la definizione della filosofia degli allarmi (principi, livelli di priorità, matrice di severità su tre livelli di gravità e quattro categorie di conseguenza — persone, ambiente, reputazione, produzione/asset — e quattro classi di urgenza della risposta, da «urgente» entro 5 minuti a «non urgente» oltre 30 minuti), la precompilazione della base dati allarmi da P&ID, rapporti HAZOP, tabelle causa–effetto e procedure operative, e le sessioni di razionalizzazione con un team multidisciplinare (processo, strumentazione, sicurezza ed esercizio) che ha valutato, per ciascun allarme, causa iniziatrice, unicità, conseguenze attese, gravità, tempo disponibile e risposta richiesta all’operatore. L’attività è stata condotta con il software exida exSILentia® (modulo SILalarm™), in dotazione a TECSA, che ha consentito la costruzione del master alarm database e la generazione automatica delle Alarm Response Procedures.
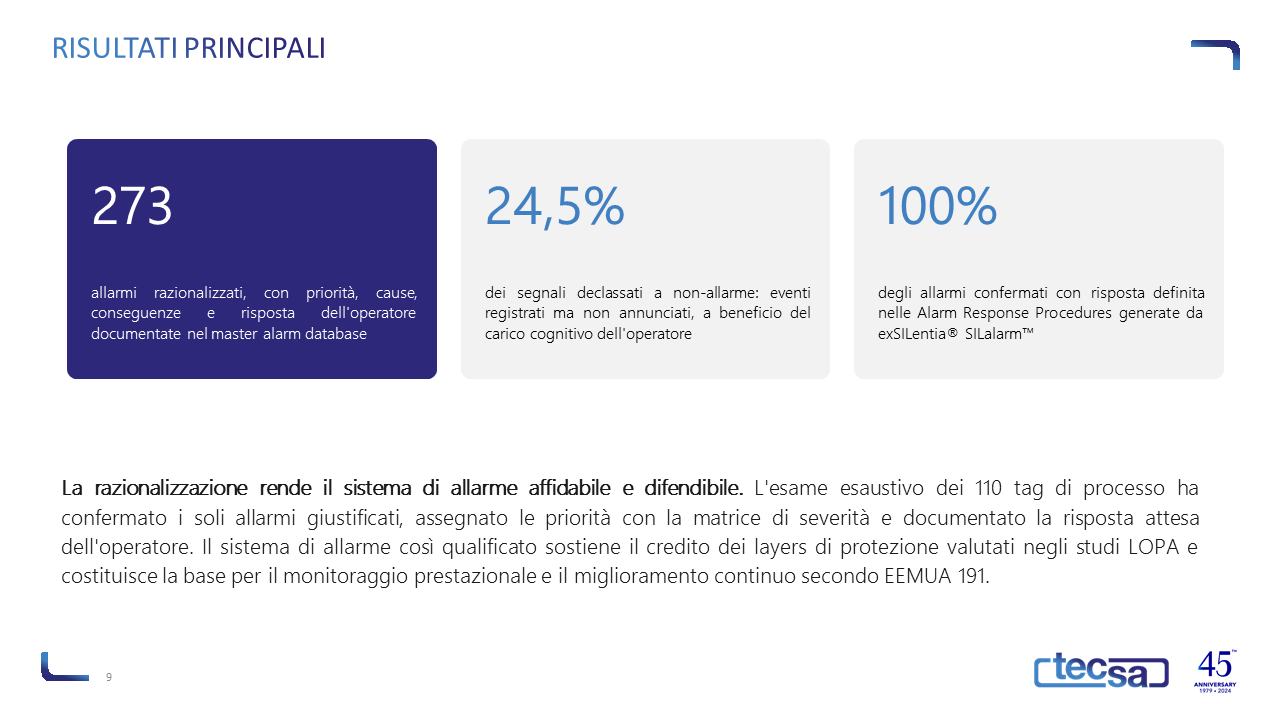
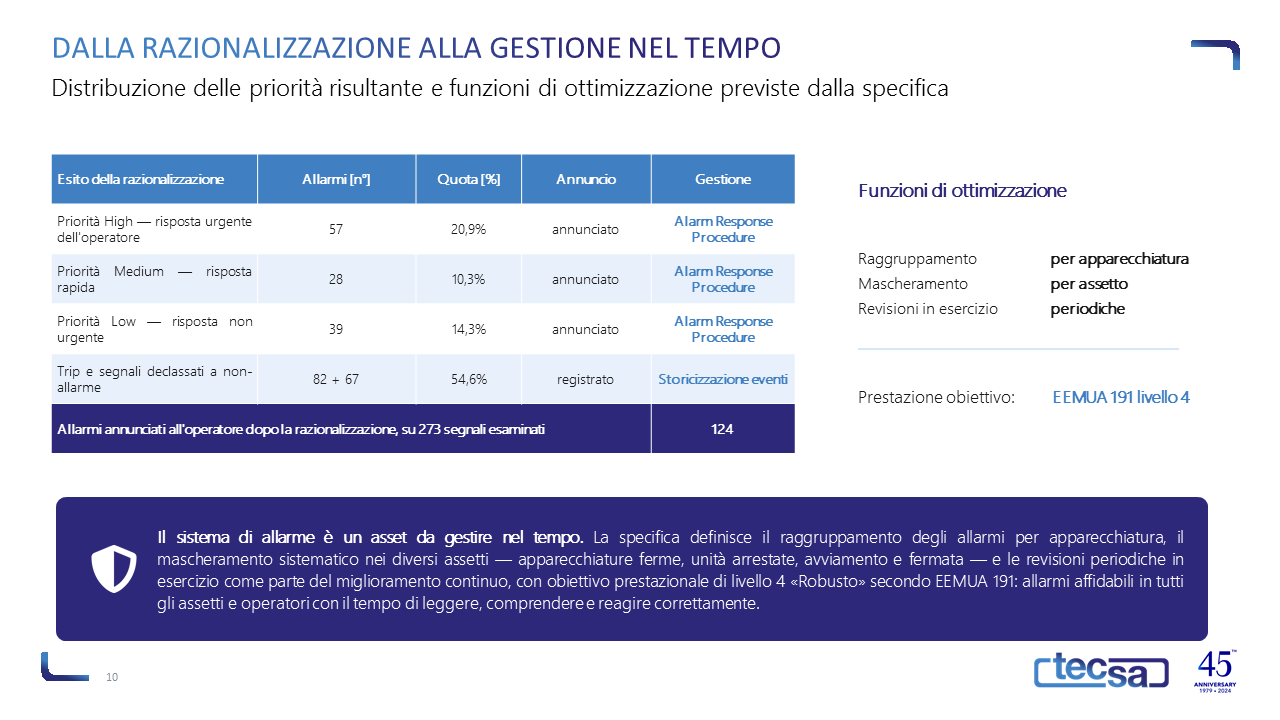
L’analisi ha esaminato 110 tag di processo per 273 allarmi razionalizzati: 57 in priorità High (20,9%), 28 Medium (10,3%) e 39 Low (14,3%), con 82 soglie di blocco (trip) censite e visualizzate in modo distinto e 67 segnali (24,5%) declassati a non-allarme perché privi di azione richiesta all’operatore — registrati come eventi ma non annunciati, a beneficio del carico cognitivo in sala controllo. Per ogni allarme confermato le Alarm Response Procedures documentano cause, conseguenze attese, priorità, setpoint e azioni correttive. La specifica definisce inoltre le funzioni di ottimizzazione — raggruppamento degli allarmi per apparecchiatura e mascheramento sistematico nei diversi assetti operativi (apparecchiature ferme, unità arrestate, avviamento e fermata) — e le revisioni periodiche in esercizio nell’ambito del miglioramento continuo, con obiettivo prestazionale di livello 4 «Robusto» secondo EEMUA 191. Lo studio ha così qualificato il sistema di allarme come strumento affidabile per l’operatore e come layer di protezione difendibile negli studi LOPA, definendo il percorso tecnico e gestionale per il suo mantenimento nel tempo.