Nell’ambito della progettazione di un nuovo impianto di ossidazione termica rigenerativa (RTO) per l’abbattimento delle emissioni di composti organici volatili, con sezione di post-trattamento, a servizio di uno stabilimento chimico-farmaceutico, un primario costruttore di impianti di trattamento delle emissioni ha incaricato TECSA della verifica del livello di integrità della sicurezza (SIL – Safety Integrity Level) conseguito dalle funzioni strumentate di sicurezza (SIF) individuate in fase di progettazione. La corretta valutazione del SIL delle funzioni critiche di sicurezza — richiesta dalla IEC 61511 nell’ambito del ciclo di vita di sicurezza e centrale negli studi LOPA sui livelli di protezione — è fondamentale già nella fase di progettazione dei sistemi strumentati, quando le architetture possono ancora essere adeguate con costi minimi.
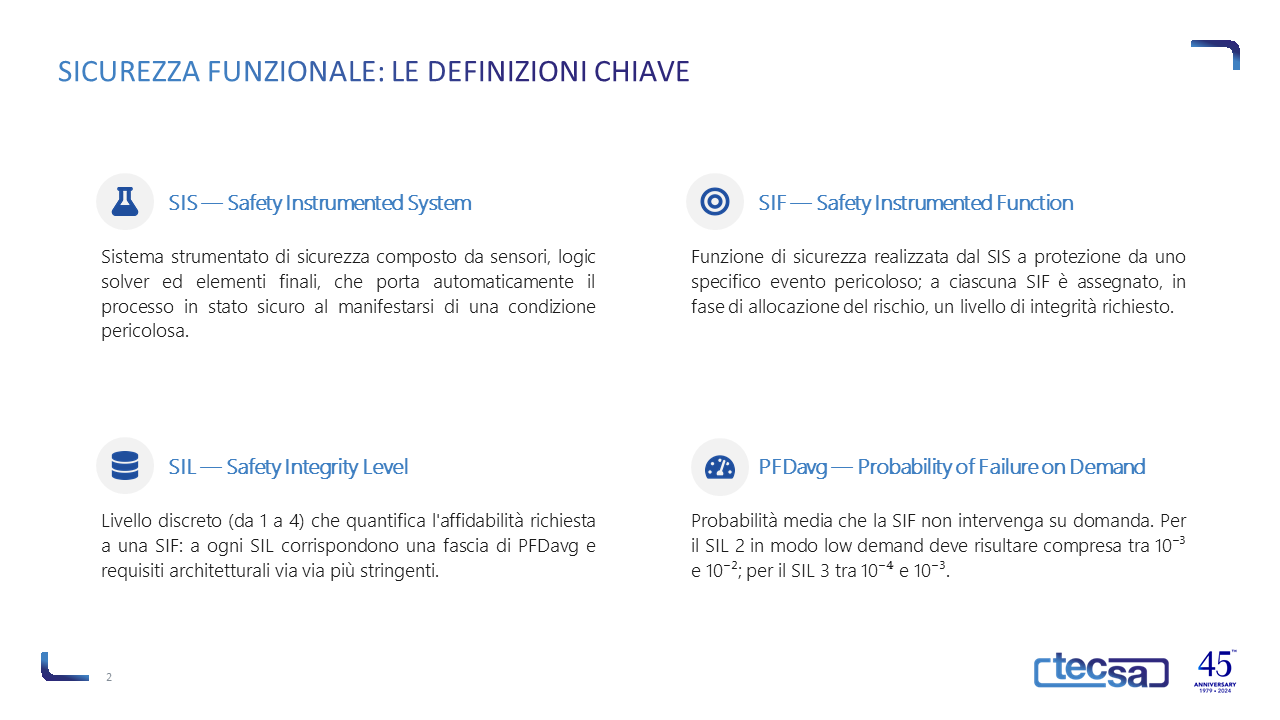
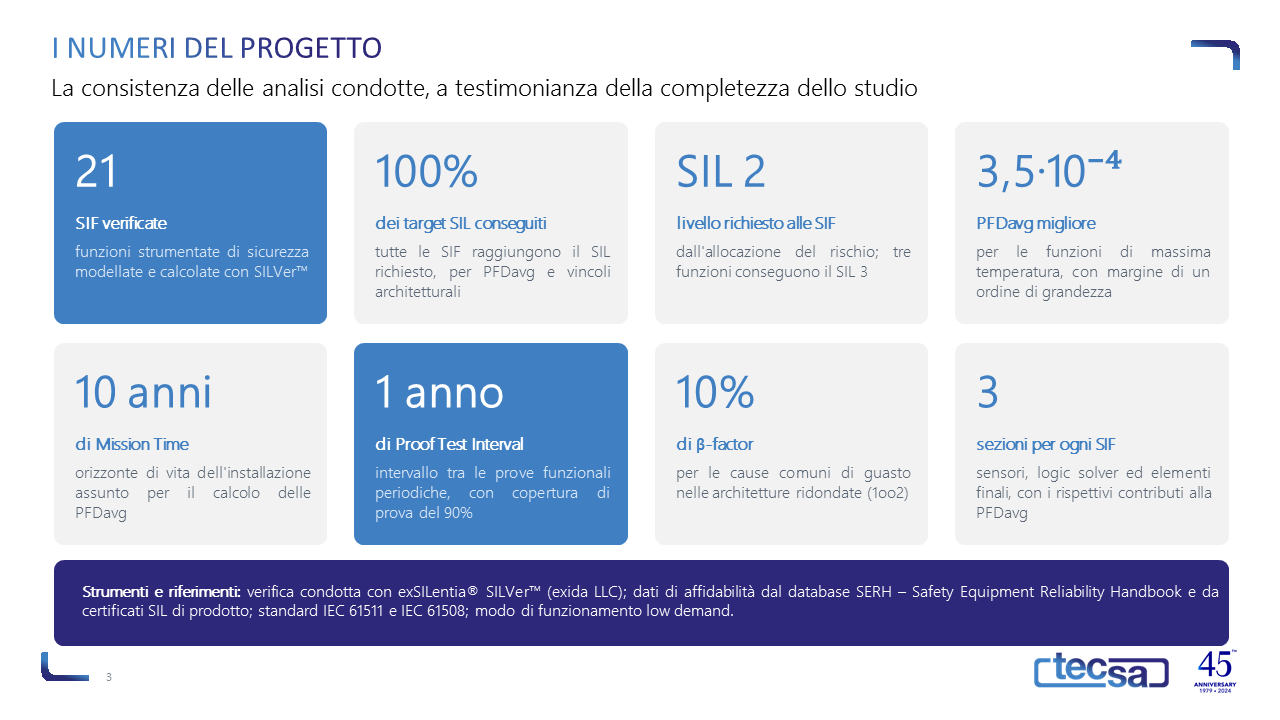
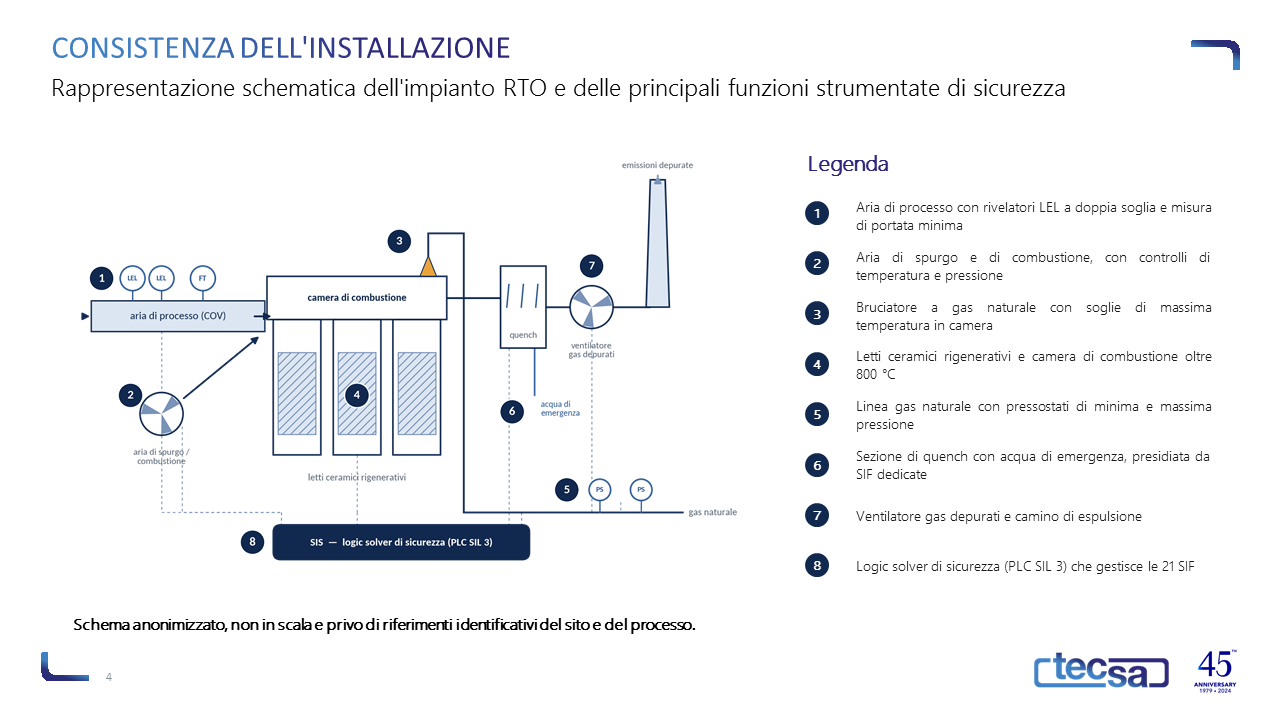
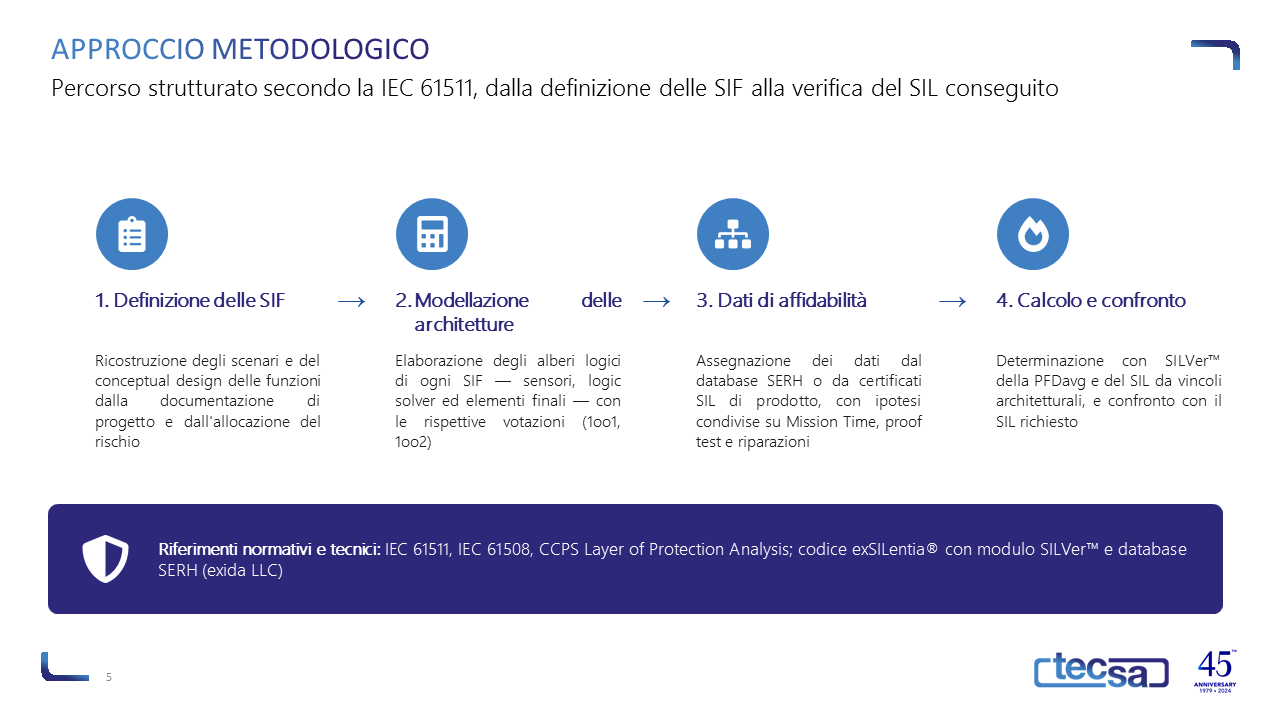
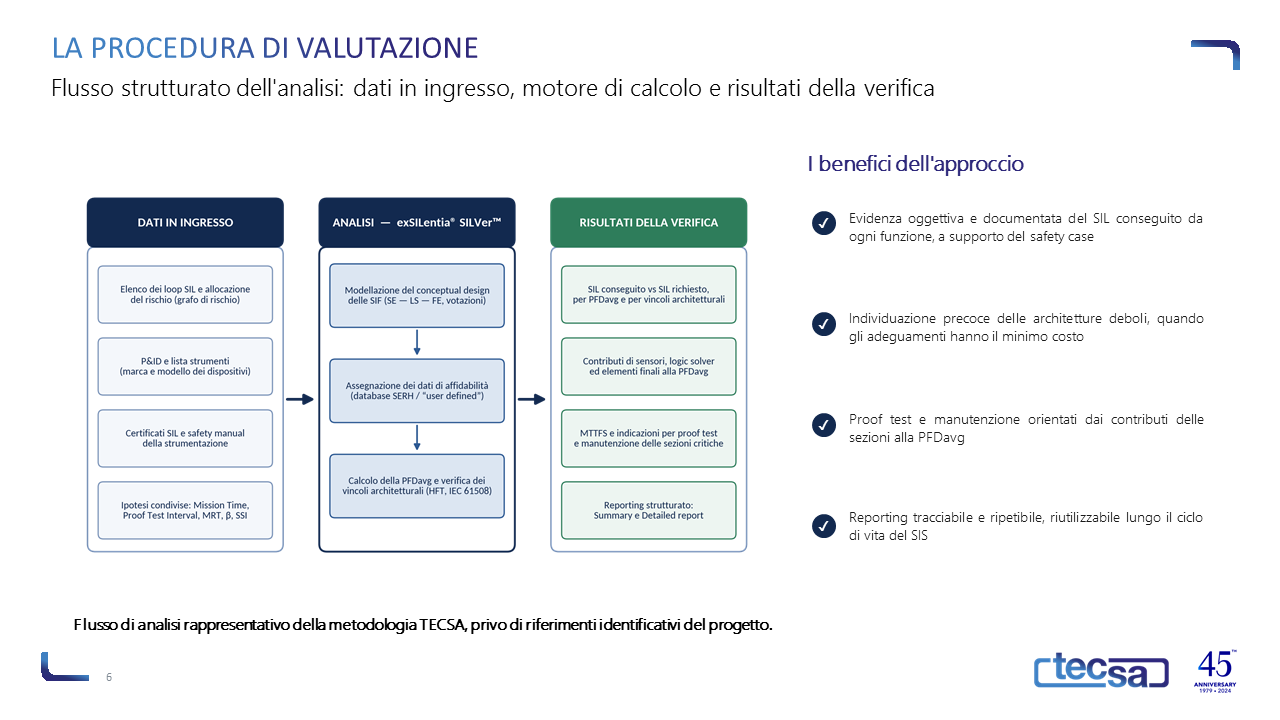
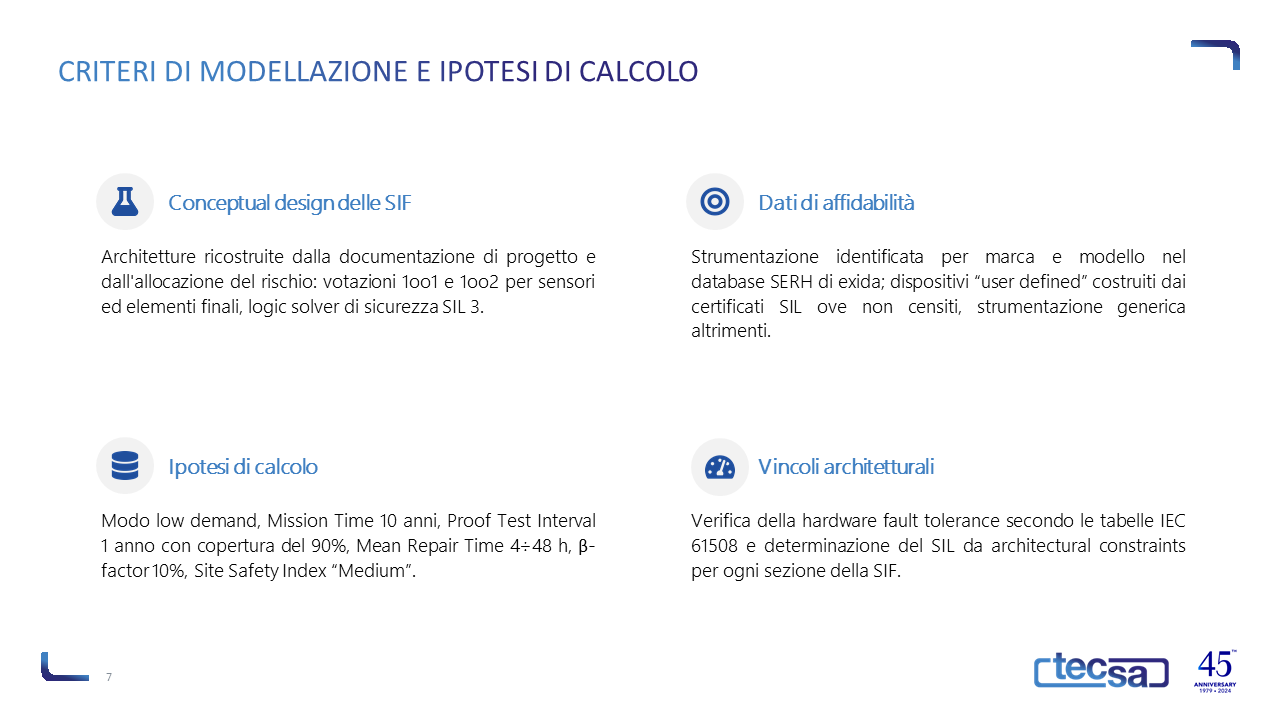
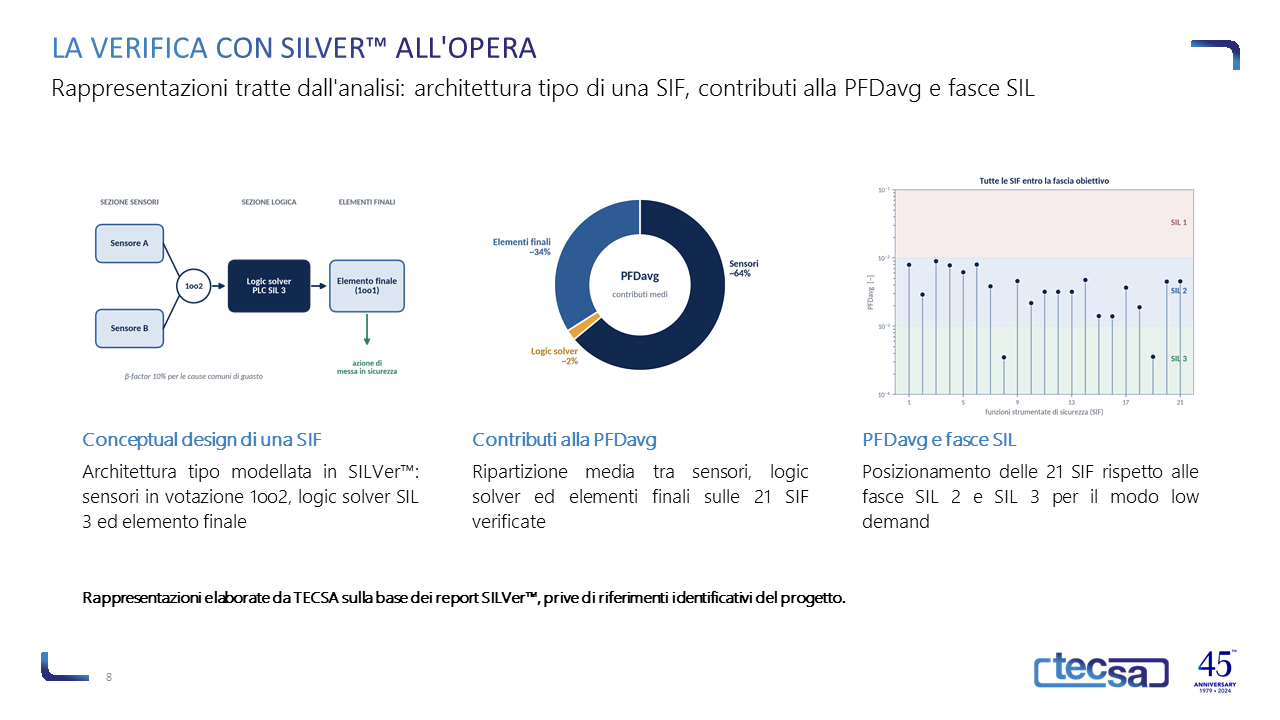
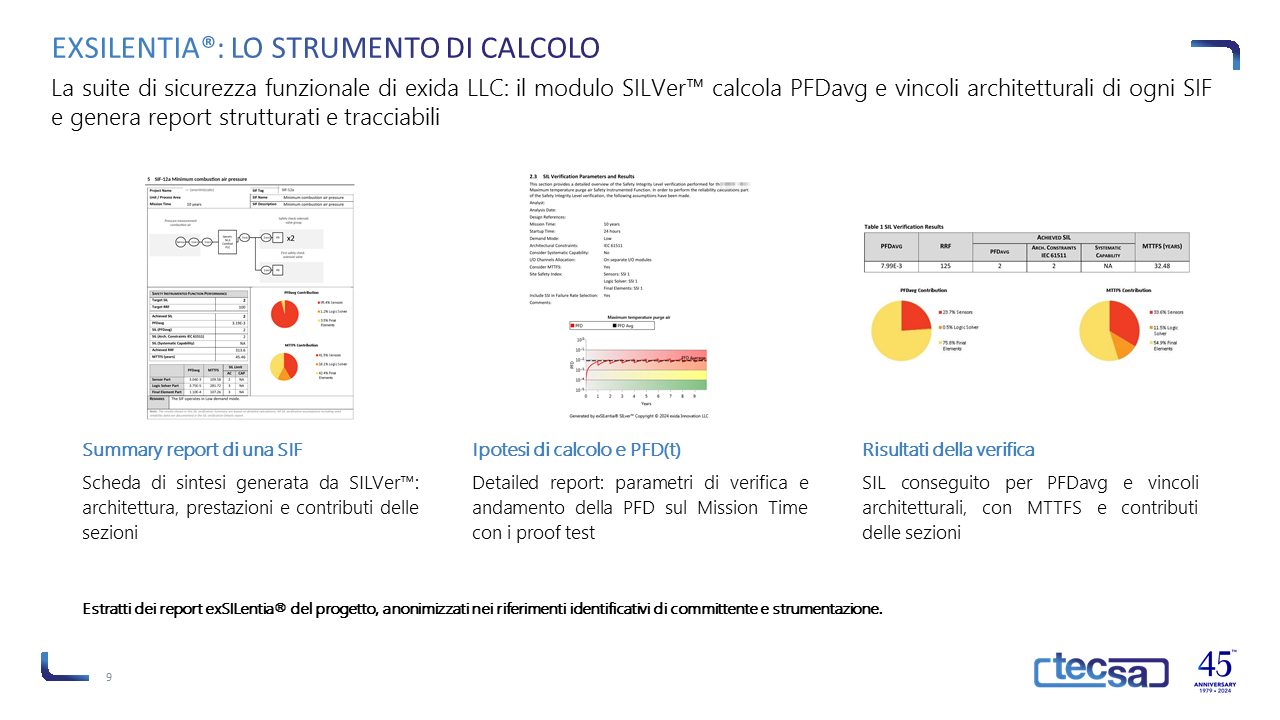
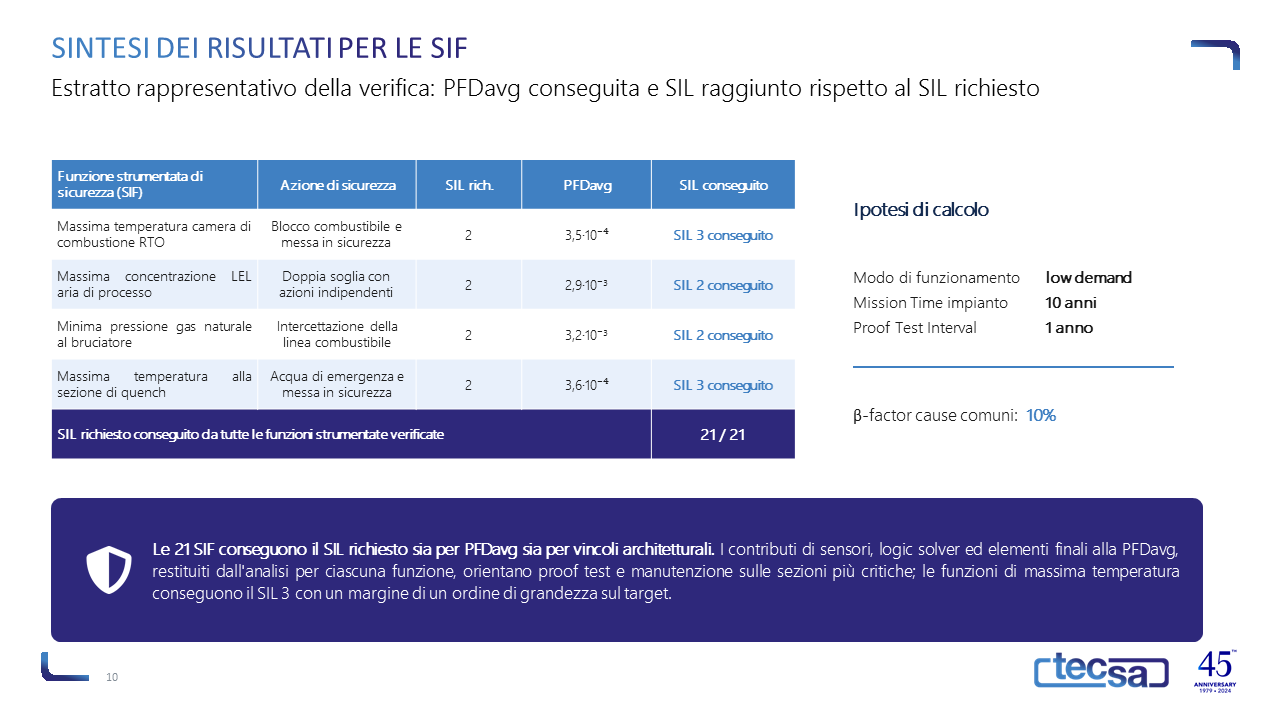
Lo studio ha applicato una metodologia strutturata di analisi e di reporting in accordo agli standard internazionali IEC 61511 e IEC 61508, con il codice di calcolo exSILentia® di exida LLC e, in particolare, con il modulo SILVer™ dedicato alla SIL verification. Per ciascuna delle 21 SIF individuate — tra cui le massime temperature di camera di combustione, le soglie LEL sull’aria di processo, le pressioni minima e massima del gas naturale e le protezioni della sezione di quench — sono stati ricostruiti gli scenari e il conceptual design, elaborati gli alberi logici delle architetture (sensori, logic solver ed elementi finali, con votazioni 1oo1 e 1oo2), assegnati i dati di affidabilità dal database SERH (Safety Equipment Reliability Handbook) o da certificati SIL di prodotto mediante dispositivi “user defined”, e definite ipotesi di calcolo condivise: modo di funzionamento low demand, Mission Time di 10 anni, Proof Test Interval di 1 anno con copertura di prova del 90%, β-factor del 10% per le cause comuni di guasto e Site Safety Index “Medium”. Il SIL conseguito è stato determinato sia dalla PFDavg sia dai vincoli architetturali (hardware fault tolerance secondo le tabelle IEC 61508) ed è stato confrontato, per ciascuna funzione, con il SIL richiesto dall’allocazione del rischio.
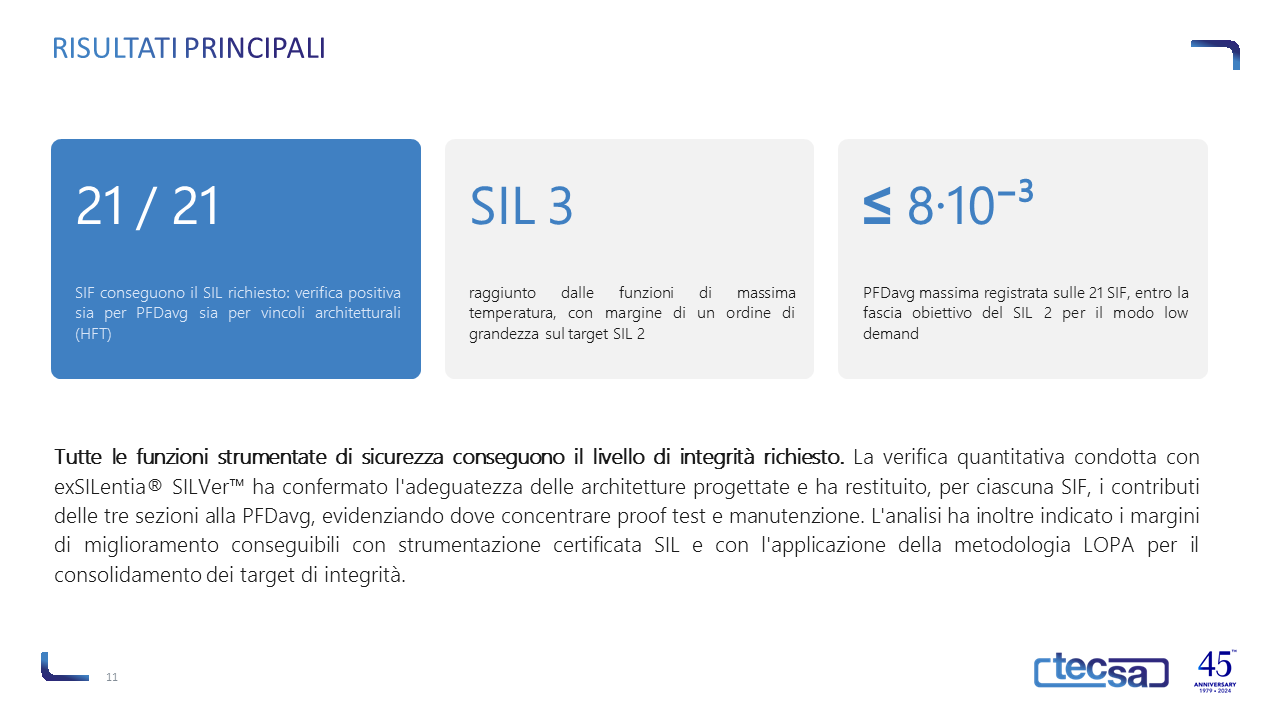
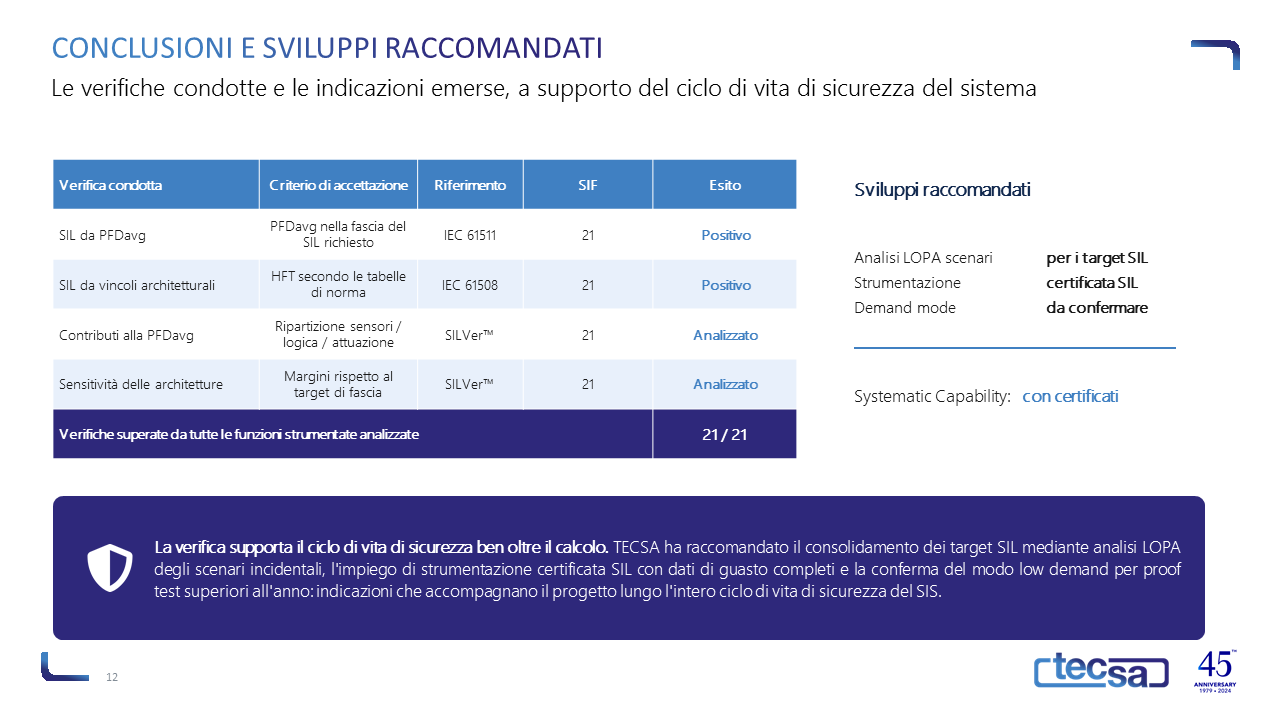
L’analisi ha dimostrato che tutte le 21 SIF conseguono il SIL 2 richiesto, con tre funzioni — tra cui le massime temperature di camera e di quench — che raggiungono il SIL 3 con un margine di un ordine di grandezza (PFDavg fino a 3,5·10⁻⁴). Il reporting strutturato di SILVer™ (Summary e Detailed report) ha restituito, per ciascuna funzione, i contributi di sensori, logic solver ed elementi finali alla PFDavg, orientando proof test e manutenzione sulle sezioni più critiche delle architetture. Lo studio ha inoltre formulato raccomandazioni a supporto del ciclo di vita di sicurezza del sistema: il consolidamento dei target SIL mediante l’applicazione della metodologia LOPA agli scenari incidentali, l’impiego di strumentazione certificata SIL con dati di guasto completi e la conferma del modo di funzionamento low demand per intervalli di prova superiori all’anno.